Suecia confirmó ciberataques en sus sistemas de refrigeración. El dato español de Check Point mide exposición informática, no establecimientos atacados ni alimentos afectados.
Los sistemas de refrigeración de supermercados han vuelto a sufrir ciberataques en Europa. El portal oficial sueco de emergencias informó el 3 de noviembre sobre incidentes que elevaron temperaturas el día anterior. Ese mismo martes, Check Point difundió un análisis que sitúa en España el 8,4% de las interfaces expuestas detectadas mundialmente. Las dos informaciones describen realidades distintas: ataques confirmados en comercios suecos y equipos accesibles por internet cuya exposición constituye un riesgo.
Los ciberataques a supermercados pueden afectar al funcionamiento físico
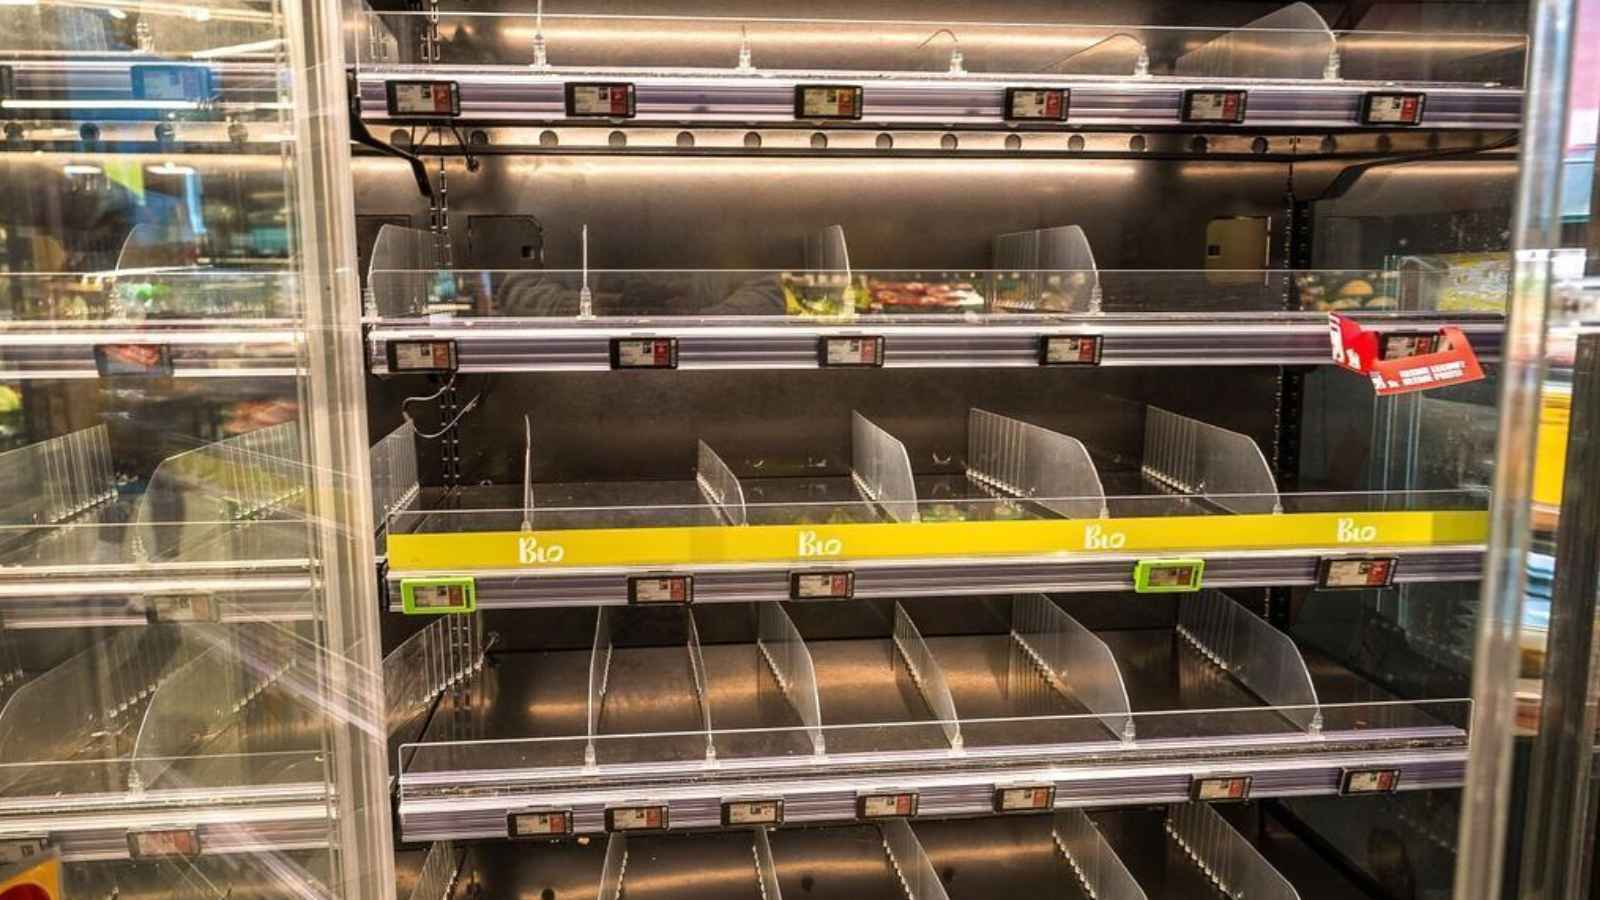
El aviso sueco describe aumentos de temperatura en congeladores y frigoríficos del comercio alimentario. Su centro nacional de ciberseguridad mantiene contacto con las empresas afectadas y con organismos de otros países. La comunicación sitúa el problema en la tecnología que controla procesos físicos, también utilizada en edificios e industrias. A diferencia de una incidencia limitada a una página web, alterar esos sistemas puede modificar cómo funciona un equipo. La advertencia oficial no identifica una lista de productos vendidos que deban devolver los consumidores.
La distinción también ayuda a interpretar otros ciberataques a servicios. Una filtración de datos comerciales y una manipulación del control de temperatura tienen consecuencias diferentes. En este caso, el centro sueco destaca las dificultades para actualizar algunas instalaciones que utilizan tecnología antigua y están conectadas a internet. El portal de emergencias precisa que no existen recomendaciones específicas para la población derivadas de su aviso. Por tanto, esa comunicación no pide desechar de manera general los alimentos almacenados en casa ni dejar de comprar congelados.
El 8,4% español mide interfaces expuestas y no tiendas atacadas
Check Point explica que sus investigadores localizaron interfaces de gestión accesibles desde internet para el modelo de refrigeración examinado. Una interfaz puede controlar numerosos equipos, de modo que su recuento no equivale al número de frigoríficos. España representa el 8,4% del total mundial identificado, por detrás de Francia, con el 31,2%, y Estados Unidos, con el 8,6%. El comunicado del 3 de noviembre especifica que esos porcentajes no miden la proporción de sistemas expuestos dentro de cada país.
Puede verse con un supuesto puramente matemático. En una muestra de 1.000 interfaces, una participación del 8,4% correspondería a 84; no sería un recuento real de la investigación. Para calcular qué porcentaje de instalaciones españolas está expuesto haría falta conocer también el total de instalaciones españolas comparables. Esa base no aparece en la cifra difundida. Además, exposición y ataque confirmado son situaciones distintas. El informe no permite concluir que el 8,4% de los supermercados españoles haya sufrido una intrusión ni identificar una cadena afectada en España.
Las autoridades técnicas piden proteger el acceso a los controles
El precedente francés ofrece recomendaciones concretas para las empresas responsables de estos sistemas. CERT-FR publicó una alerta el 12 de octubre y actualizó sus medidas el día 16. Señala equipos de control de refrigeración de Danfoss, Copeland y Dixell entre los afectados por compromisos conocidos. Su recomendación principal consiste en eliminar la exposición directa de las interfaces de gestión a internet. También pide revisar la configuración completa, incluidos los periodos de desescarche, y organizar el acceso mediante conexiones y redes protegidas.
La alerta distingue entre sistemas comprometidos y equipos donde todavía no se ha detectado una intrusión. Reiniciar o restaurar una instalación no resuelve por sí solo el problema si continúa accesible y vulnerable. El documento añade actualizaciones, cambios de contraseñas predeterminadas y comprobación de las condiciones del seguro antes de interrumpir determinados envíos de datos. Son medidas destinadas a operadores y técnicos. Este antecedente ayuda a entender el riesgo, pero no demuestra que todos los incidentes de noviembre compartan autores o una misma vía de entrada.
Una incidencia técnica y una retirada alimentaria requieren comprobaciones distintas
La normativa alimentaria europea establece qué deben hacer las empresas cuando consideran inseguro un producto o tienen motivos para pensarlo. El artículo 19 del Reglamento 178/2002 exige iniciar la retirada cuando el alimento haya salido de su control inmediato e informar a las autoridades. Si pudo llegar a consumidores, deben explicar de manera efectiva y precisa los motivos. Cuando resulte necesario, también deben recuperar unidades ya suministradas. Estas obligaciones existen con independencia de que el origen del problema sea informático o responda a otra causa.
Para el comprador, una retirada alimentaria concreta requiere atender a los productos y las indicaciones identificados en el aviso correspondiente. El porcentaje de interfaces expuestas no sustituye esa información ni acredita que un alimento determinado sea inseguro. Ante una comunicación de su establecimiento, interesa conservar los datos de la compra para comprobar si coincide con lo señalado. La noticia actual afecta a la seguridad de los sistemas de refrigeración. Sus consecuencias comerciales y alimentarias deben acreditarse para cada instalación y producto, sin trasladarlas automáticamente a todos los supermercados.